Kısaca:
- Türkiye'de ödeme kuruluşlarını 2020'den beri TCMB denetler; hesap bilgisi hizmeti 6493 sayılı Kanun kapsamında TCMB iznine tabidir.
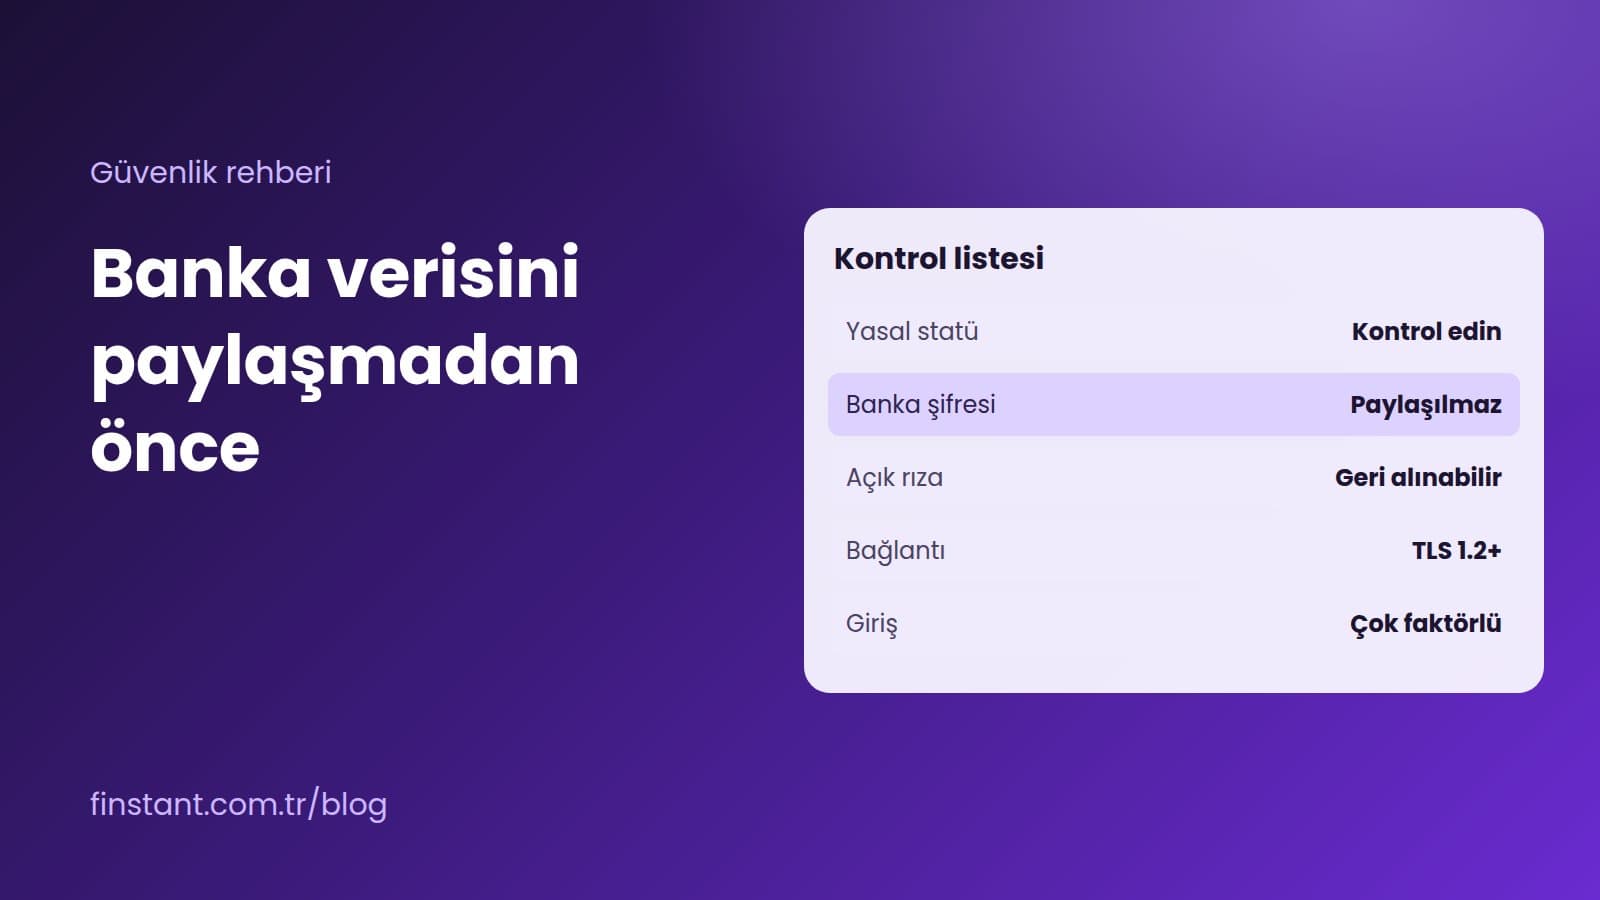
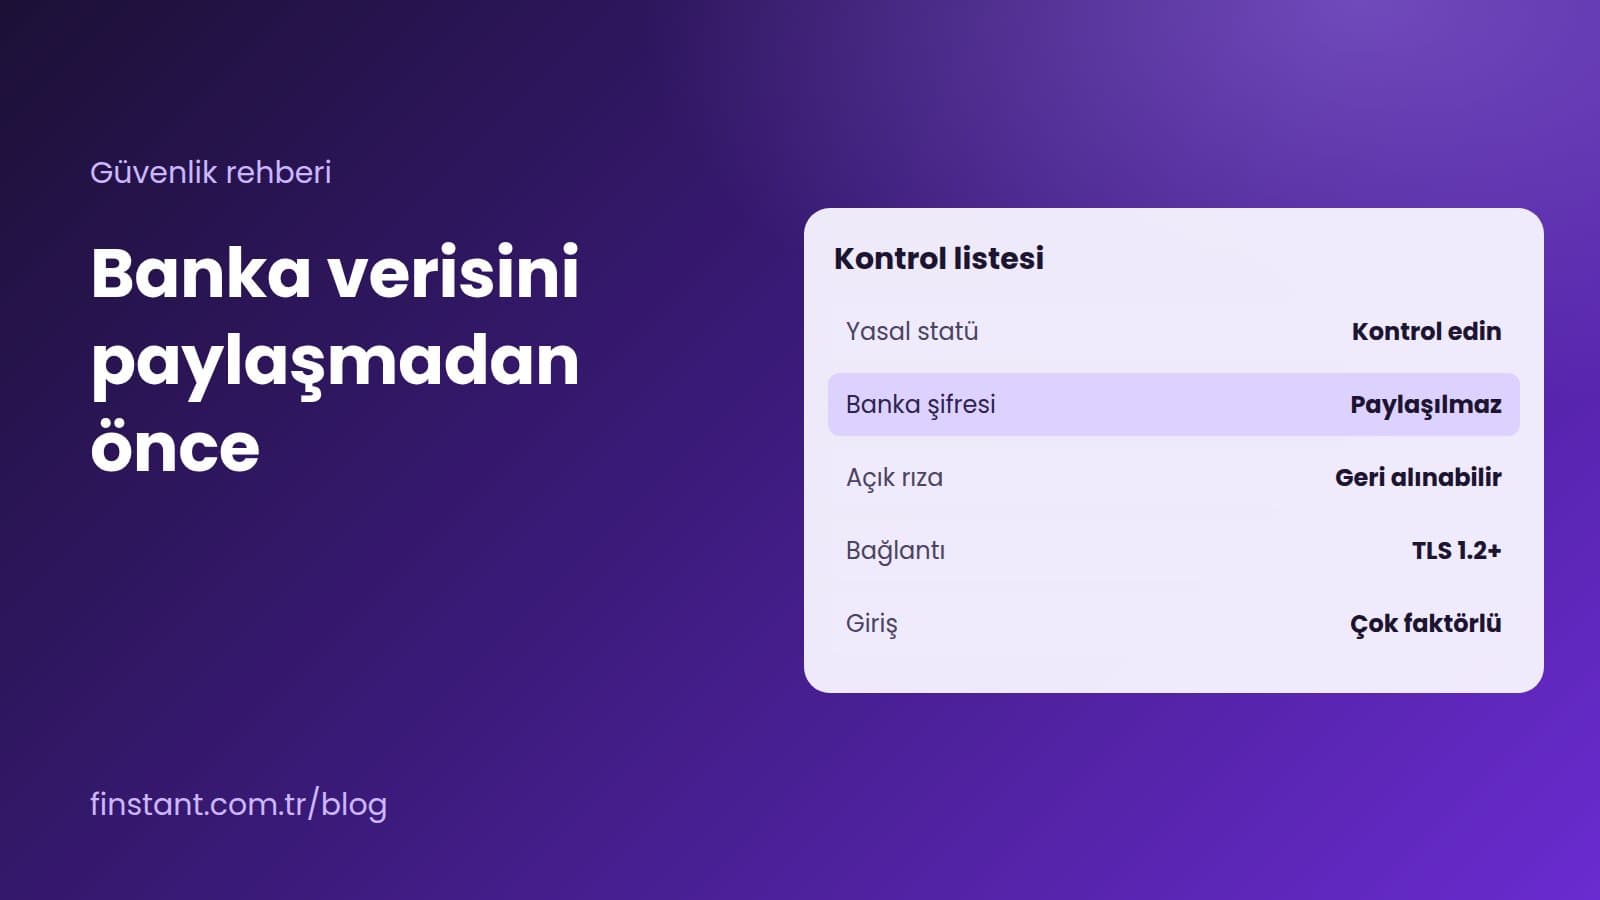
- Güvenli bir yapıda banka şifresi paylaşılmaz; yetkilendirme bankanın kendi akışında yapılır.
- Sağlayıcıya yasal statüyü, erişim kapsamını, KVKK uygulamasını, bağlantı güvenliğini, kayıt tutmayı, yetkileri ve veri silmeyi sorun.
Banka hesaplarını tek ekranda toplayan ya da hareketleri muhasebe programına aktaran bir fintek uygulamasına geçmeden önce finans ve hukuk ekiplerinin sorduğu ilk soru güvenliktir: Banka verimiz kimde, hangi izinle, nasıl korunuyor? Bu yazıda Türkiye'deki düzenleyici çerçeveyi kısaca özetliyor ve bir sağlayıcıyı değerlendirirken kullanabileceğiniz bir kontrol listesi veriyoruz.
Düzenleyici çerçeve: kim denetliyor?
Türkiye'de ödeme hizmetleri 6493 sayılı Ödeme ve Menkul Kıymet Mutabakat Sistemleri, Ödeme Hizmetleri ve Elektronik Para Kuruluşları Hakkında Kanun ile düzenlenir. 2020'den bu yana ödeme kuruluşları ve elektronik para kuruluşlarının izin ve denetim yetkisi BDDK'dan Türkiye Cumhuriyet Merkez Bankası'na (TCMB) geçmiştir. Bankalar ise BDDK'nın denetimindedir.
Kanunda sayılan ödeme hizmetlerinden ikisi açık bankacılıkla ilgilidir:
- Hesap bilgisi hizmeti: Müşterinin onayıyla, bankalardaki hesaplarının bakiye ve hareket bilgisini toplu olarak sunan hizmettir. Çok bankalı hesap takibi bu kapsamdadır.
- Ödeme emri başlatma hizmeti: Müşterinin onayıyla, bankadaki hesabından ödeme işlemini başlatan hizmettir.
Bu hizmetleri sunmak TCMB iznine tabidir. Faaliyet izni olan kuruluşların güncel listesi TCMB'nin internet sitesinde yayımlanır. Açık bankacılığın Türkiye'de nasıl işlediğini açık bankacılık yazımızda ayrıntılı anlattık.
Kişisel verilerin korunması ise 6698 sayılı Kişisel Verilerin Korunması Kanunu (KVKK) kapsamındadır. Banka hareketlerinde gönderen ve alıcı adları gibi kişisel veriler bulunduğu için, sağlayıcının KVKK yükümlülüklerini nasıl yerine getirdiği de değerlendirilmelidir.
Kontrol listesi: sağlayıcıya sorulacak 8 soru
1. Yasal statünüz nedir? Kuruluşun unvanını, hangi hizmet için izinli olduğunu ya da izin sürecinin hangi aşamada olduğunu sorun ve TCMB listesinden kontrol edin. Sağlayıcı bu bilgiyi açık ve yazılı olarak verebilmelidir.
2. Banka şifremi size verecek miyim? Vermemelisiniz. Güvenli bir yapıda kimlik doğrulama bankanın kendi ekranında ya da bankanın yetkilendirme akışında yapılır; banka şifresi üçüncü tarafla paylaşılmaz ve sağlayıcıda saklanmaz.
3. Hangi verilere, ne kadar süreyle erişeceksiniz? Erişimin kapsamı (hangi hesaplar, bakiye mi hareket mi) ve süresi net olmalıdır. Onayın sizin tarafınızdan geri alınabildiğinden emin olun.
4. Kişisel verileri hangi amaçla işliyorsunuz? Aydınlatma metni, işleme amaçlarını, verilerin kimlerle paylaşıldığını ve saklama sürelerini açıkça göstermelidir. Açık rıza gereken durumlarda rıza ayrıca alınmalıdır.
5. Bağlantı ve giriş nasıl korunuyor? Şifreli bağlantı (güncel TLS sürümleri), çok faktörlü giriş ve sınırlı süreli oturum temel beklentilerdir.
6. Kim neye eriştiğinde kayıt tutuluyor mu? Kullanıcı, IP adresi, zaman ve işlem türüyle tutulan kayıtlar, olası bir yetkisiz erişimin fark edilmesini ve incelenmesini sağlar.
7. Kullanıcı yetkilerini nasıl yönetiyoruz? Ekibinizde kimin hangi hesapları göreceğini belirleyebilmeli, ayrılan çalışanın erişimini hemen kapatabilmelisiniz.
8. Hizmet bittiğinde verilere ne oluyor? Sözleşme sona erdiğinde ya da bir hesabı sistemden çıkardığınızda o hesaba ait verilerin silinip silinmediğini ve nasıl silindiğini sorun.
Kendi tarafınızda yapmanız gerekenler
- Kullanıcı hijyeni: Ortak kullanıcı hesabı açmayın; her çalışana ayrı kullanıcı verin.
- Resmî adres: Girişi her zaman sağlayıcının resmî alan adından yapın; e-posta ya da SMS ile gelen bağlantılara şifre girmeyin.
- İç aydınlatma: Banka verilerinin bir hizmet sağlayıcıyla işlendiğini kendi aydınlatma metinlerinizde ve sözleşmelerinizde gerektiği şekilde belirtin.
- Periyodik gözden geçirme: Yılda en az bir kez kullanıcı listesini ve bağlı hesapları kontrol edin.
Finstant'ta durum
- Yasal durum: Finstant, Finstant Ödeme Kuruluşu A.Ş. tarafından sunulur. 6493 sayılı Kanun kapsamında ödeme kuruluşu faaliyet izni başvurusu Türkiye Cumhuriyet Merkez Bankası nezdinde devam etmektedir. Finstant'ın hizmeti hesap bilgisi alanındadır: bakiye, hesap ve POS hareketlerinin görüntülenmesi ve muhasebe programlarına aktarılması.
- Banka şifresi: Banka şifreniz Finstant'ta saklanmaz. Hesap verileri her bankanın kendi yetkilendirme akışıyla alınır.
- Giriş ve bağlantı: Kullanıcı adı ve şifreye ek olarak OTP/SMS gibi çok faktörlü doğrulama kullanılır. Web ve mobil bağlantı TLS 1.2 ve üzeri şifrelemeyle korunur; oturumlar sınırlı süre geçerlidir.
- Kayıt ve izleme: İşlemler kullanıcı hesabı, IP adresi, zaman ve işlem türüyle kayda alınır. Yetkisiz erişim denemeleri SIEM sistemleriyle analiz edilir.
- Kişisel veriler: İşleme amaçları aydınlatma metninde yazılıdır; formlarda açık rıza ayrıca alınır.
- Veri silme: Sistemden sildiğiniz bir hesabın geçmiş verileri kalıcı olarak silinir.
Ayrıntılar güvenlik sayfamızda ve Kullanım Şartları ve Güvenlik Kılavuzu'nda. Güvenlikle ilgili sorularınızı bize iletebilirsiniz.
Kaynaklar
- 6493 sayılı Ödeme ve Menkul Kıymet Mutabakat Sistemleri, Ödeme Hizmetleri ve Elektronik Para Kuruluşları Hakkında Kanun (Mevzuat Bilgi Sistemi)
- 6698 sayılı Kişisel Verilerin Korunması Kanunu (Mevzuat Bilgi Sistemi)
- Türkiye Cumhuriyet Merkez Bankası: ödeme ve elektronik para kuruluşlarına ilişkin duyurular ve izinli kuruluş listesi